Чем грозит открытая в интернет админка и как ограничить доступ к ней
Через административную панель можно менять настройки системы, работать с данными и управлять сервисом. Если доступ к этим функциям получит посторонний, последствия могут затронуть работу компании. Какие именно, зависит от возможностей панели и прав захваченной учётной записи.
При этом найденная в интернете страница входа ещё не означает, что систему взломали. Она даёт повод разобраться, зачем панель доступна извне и кому действительно нужно к ней подключаться. Удалённая работа администратора не требует открывать управление всему интернету.
Разберём, чем может грозить лишний доступ, какие ограничения помогают его сократить и как сохранить сотрудникам возможность управлять системой.
Чем рискует бизнес
Посторонний с административными правами сможет выполнять действия, разрешённые этой учётной записи. В зависимости от функций панели это может означать изменение настроек и данных, доступ к сведениям или нарушение работы сервиса. Последствия определяются конкретной системой и объёмом прав.
Владелец системы поможет оценить, какие рабочие процессы и данные могут пострадать. Так ИТ и ИБ смогут выбирать защиту с учётом последствий для компании.
Кому нужен внешний доступ
Выбор ограничений начинается с понимания того, кто пользуется панелью, откуда подключается и какие действия выполняет. Эти вопросы разбирают владелец системы, ИТ и ИБ. Пользователю нужны только права для его задач; при смене обязанностей или сотрудников их следует пересматривать.
Затем необходимо выяснить, можно ли сохранить эту работу без прямого доступа из интернета. Если можно, лишнюю доступность убирают. Если нельзя, команда выбирает ограничения под систему и её пользователей и оценивает оставшийся риск.
Как найти доступные панели
Поиск внешних ресурсов компании входит в ASM, управление внешней поверхностью атаки. В веб-приложениях для этого, в частности, ищут пути к страницам и служебным разделам.
Например, СЕКТОР обходит обнаруженные веб-приложения и проверяет типовые пути по словарю. Во вкладке «Пути» видны адрес, код ответа, оценка риска и даты наблюдения.
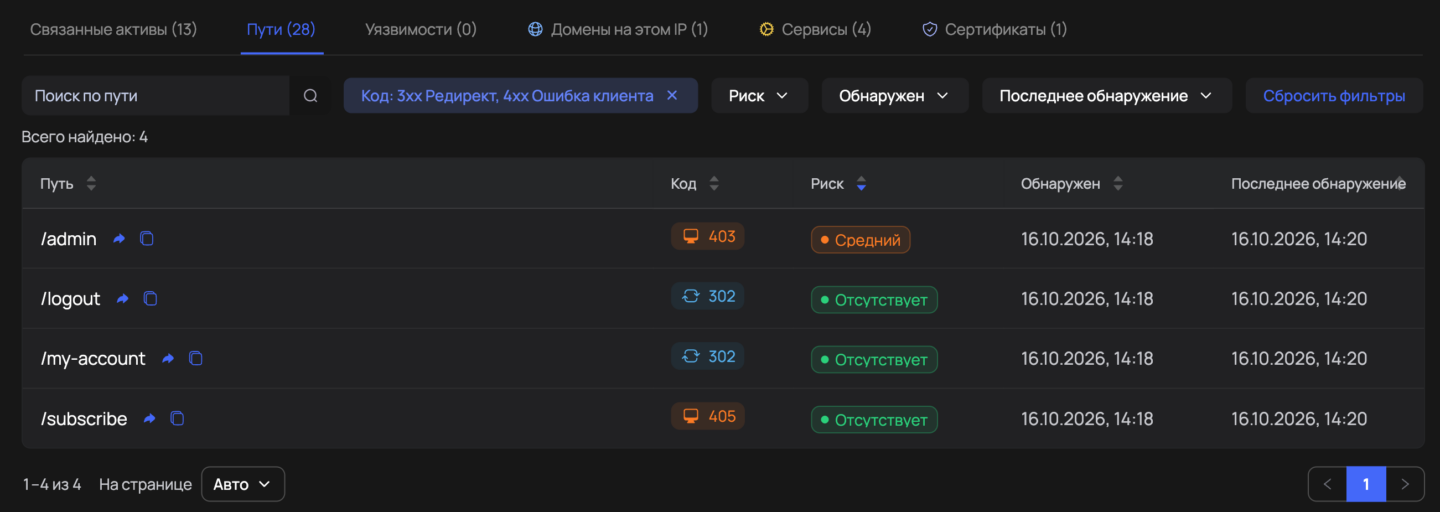
При оценке учитывается фактический ответ, включая отказ в доступе и перенаправление на вход. Одного имени пути недостаточно, поскольку приложение может отдавать одинаковую страницу по разным адресам.
Проверка проходит без авторизации, не гарантирует полноту и не показывает доступные после входа действия. Необходимость доступа оценивают владелец системы, ИТ и ИБ; защиту настраивает ответственная команда.
Как ограничить подключения
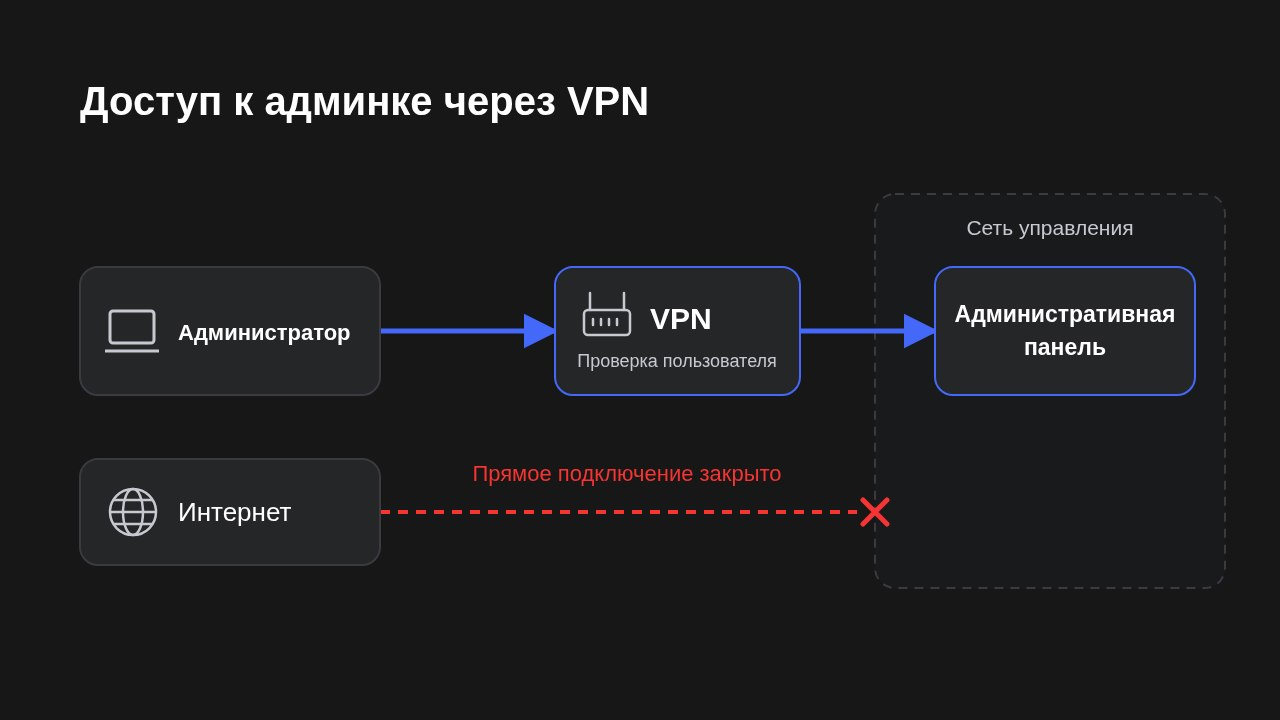
Администрирование можно перенести в отдельную сеть управления или организовать через защищённое подключение. Например, через VPN, виртуальную частную сеть. Сначала администратор подключается к ней с проверкой пользователя, затем открывает панель. Вариант выбирают с учётом системы и условий работы.
Ограничение по IP-адресам допускает подключения только с разрешённых сетевых адресов. Оно не устанавливает личность пользователя и его права, поэтому проверка при входе и ограничения действий внутри панели всё равно нужны.
Если поддерживается MFA, многофакторная аутентификация, её следует включить для административного входа. Личность подтверждается несколькими факторами. Однако MFA не остановит использование уже открытой сессии на скомпрометированном устройстве. Нужны также обновления, минимальные права и контроль активности. Ни одна из этих мер по отдельности не гарантирует полной защиты.
Что проверить после настройки
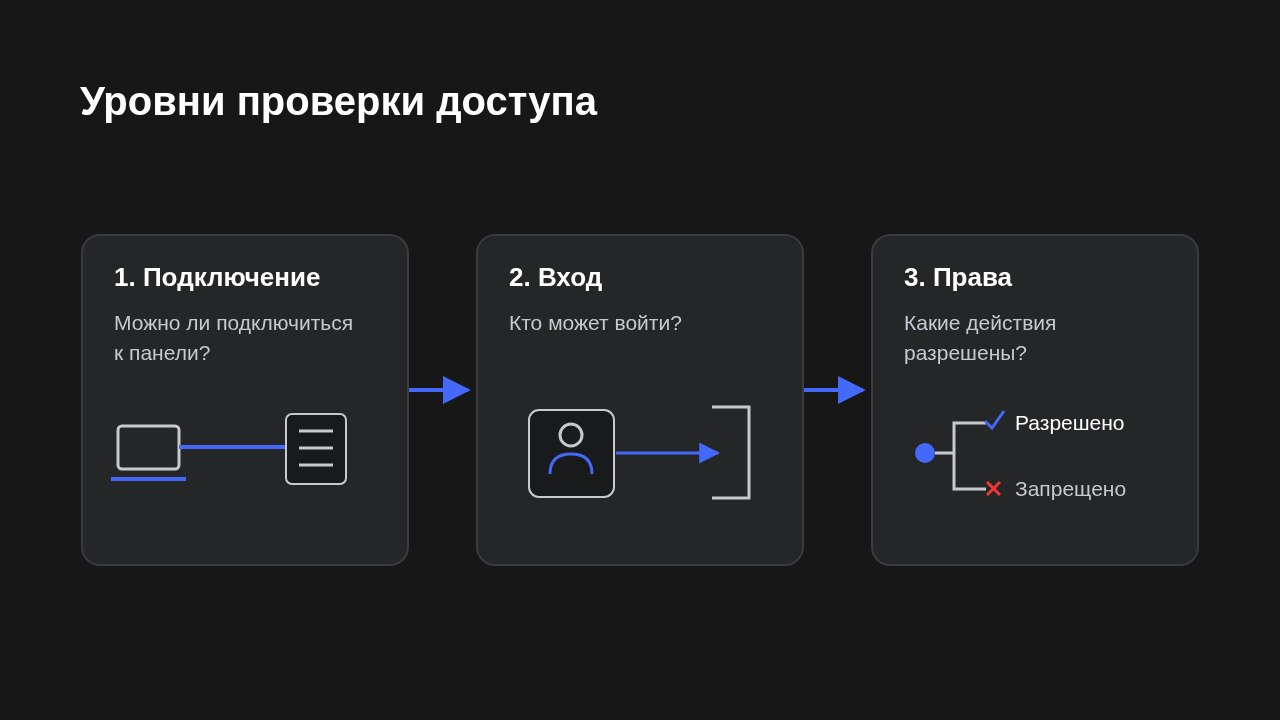
Проверка в согласованных границах работ должна подтвердить, что лишние подключения отклоняются, а нужные администраторы могут войти и выполнить свою работу. При проверке прав разрешённые действия должны выполняться, а недопустимые отклоняться. Внешний отказ в доступе не подтверждает безопасность функций после входа.
Поскольку промежуточное средство доступа может отказать, необходим заранее согласованный аварийный порядок управления. Его использование должно вызывать сигнал и последующую проверку. При изменении системы, задач или состава пользователей права и ограничения пересматривают.
Вывод
Риск открытой админки определяется тем, что посторонний сможет сделать, получив права в конкретной системе. Потребность сотрудников работать удалённо сама по себе не оправдывает доступность панели всему интернету. Если прямое подключение не нужно, его убирают, сохраняя администраторам рабочий способ управления. Если нужно, команда обосновывает его и сочетает ограничения подключений, проверку при входе и минимальные права.
Для конкретной панели владелец системы, ИТ и ИБ согласуют нужных пользователей, способ подключения и аварийный доступ. Затем команда проверяет, что неразрешённые подключения и недопустимые действия отклоняются, а администраторы сохраняют возможность работать. Одного внешнего ответа страницы для оценки результата недостаточно, нужна проверка входа и прав внутри панели.