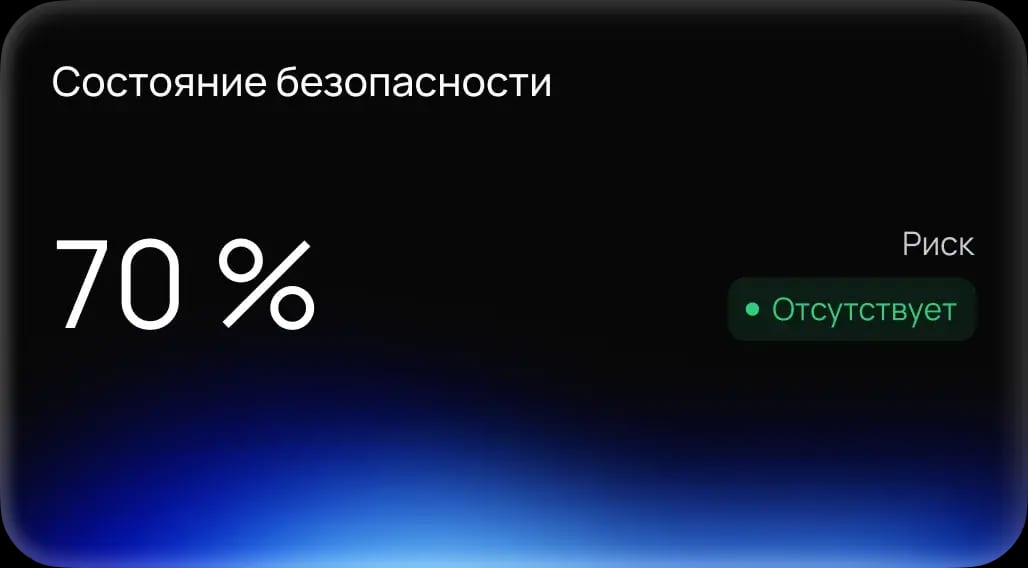
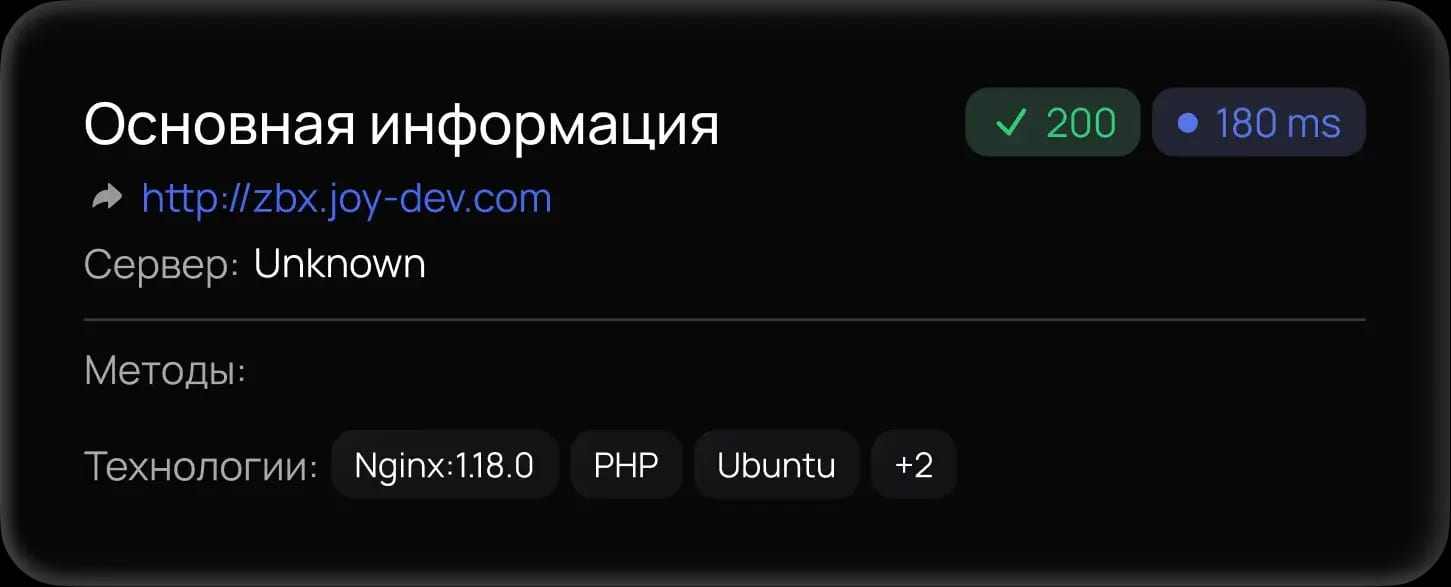
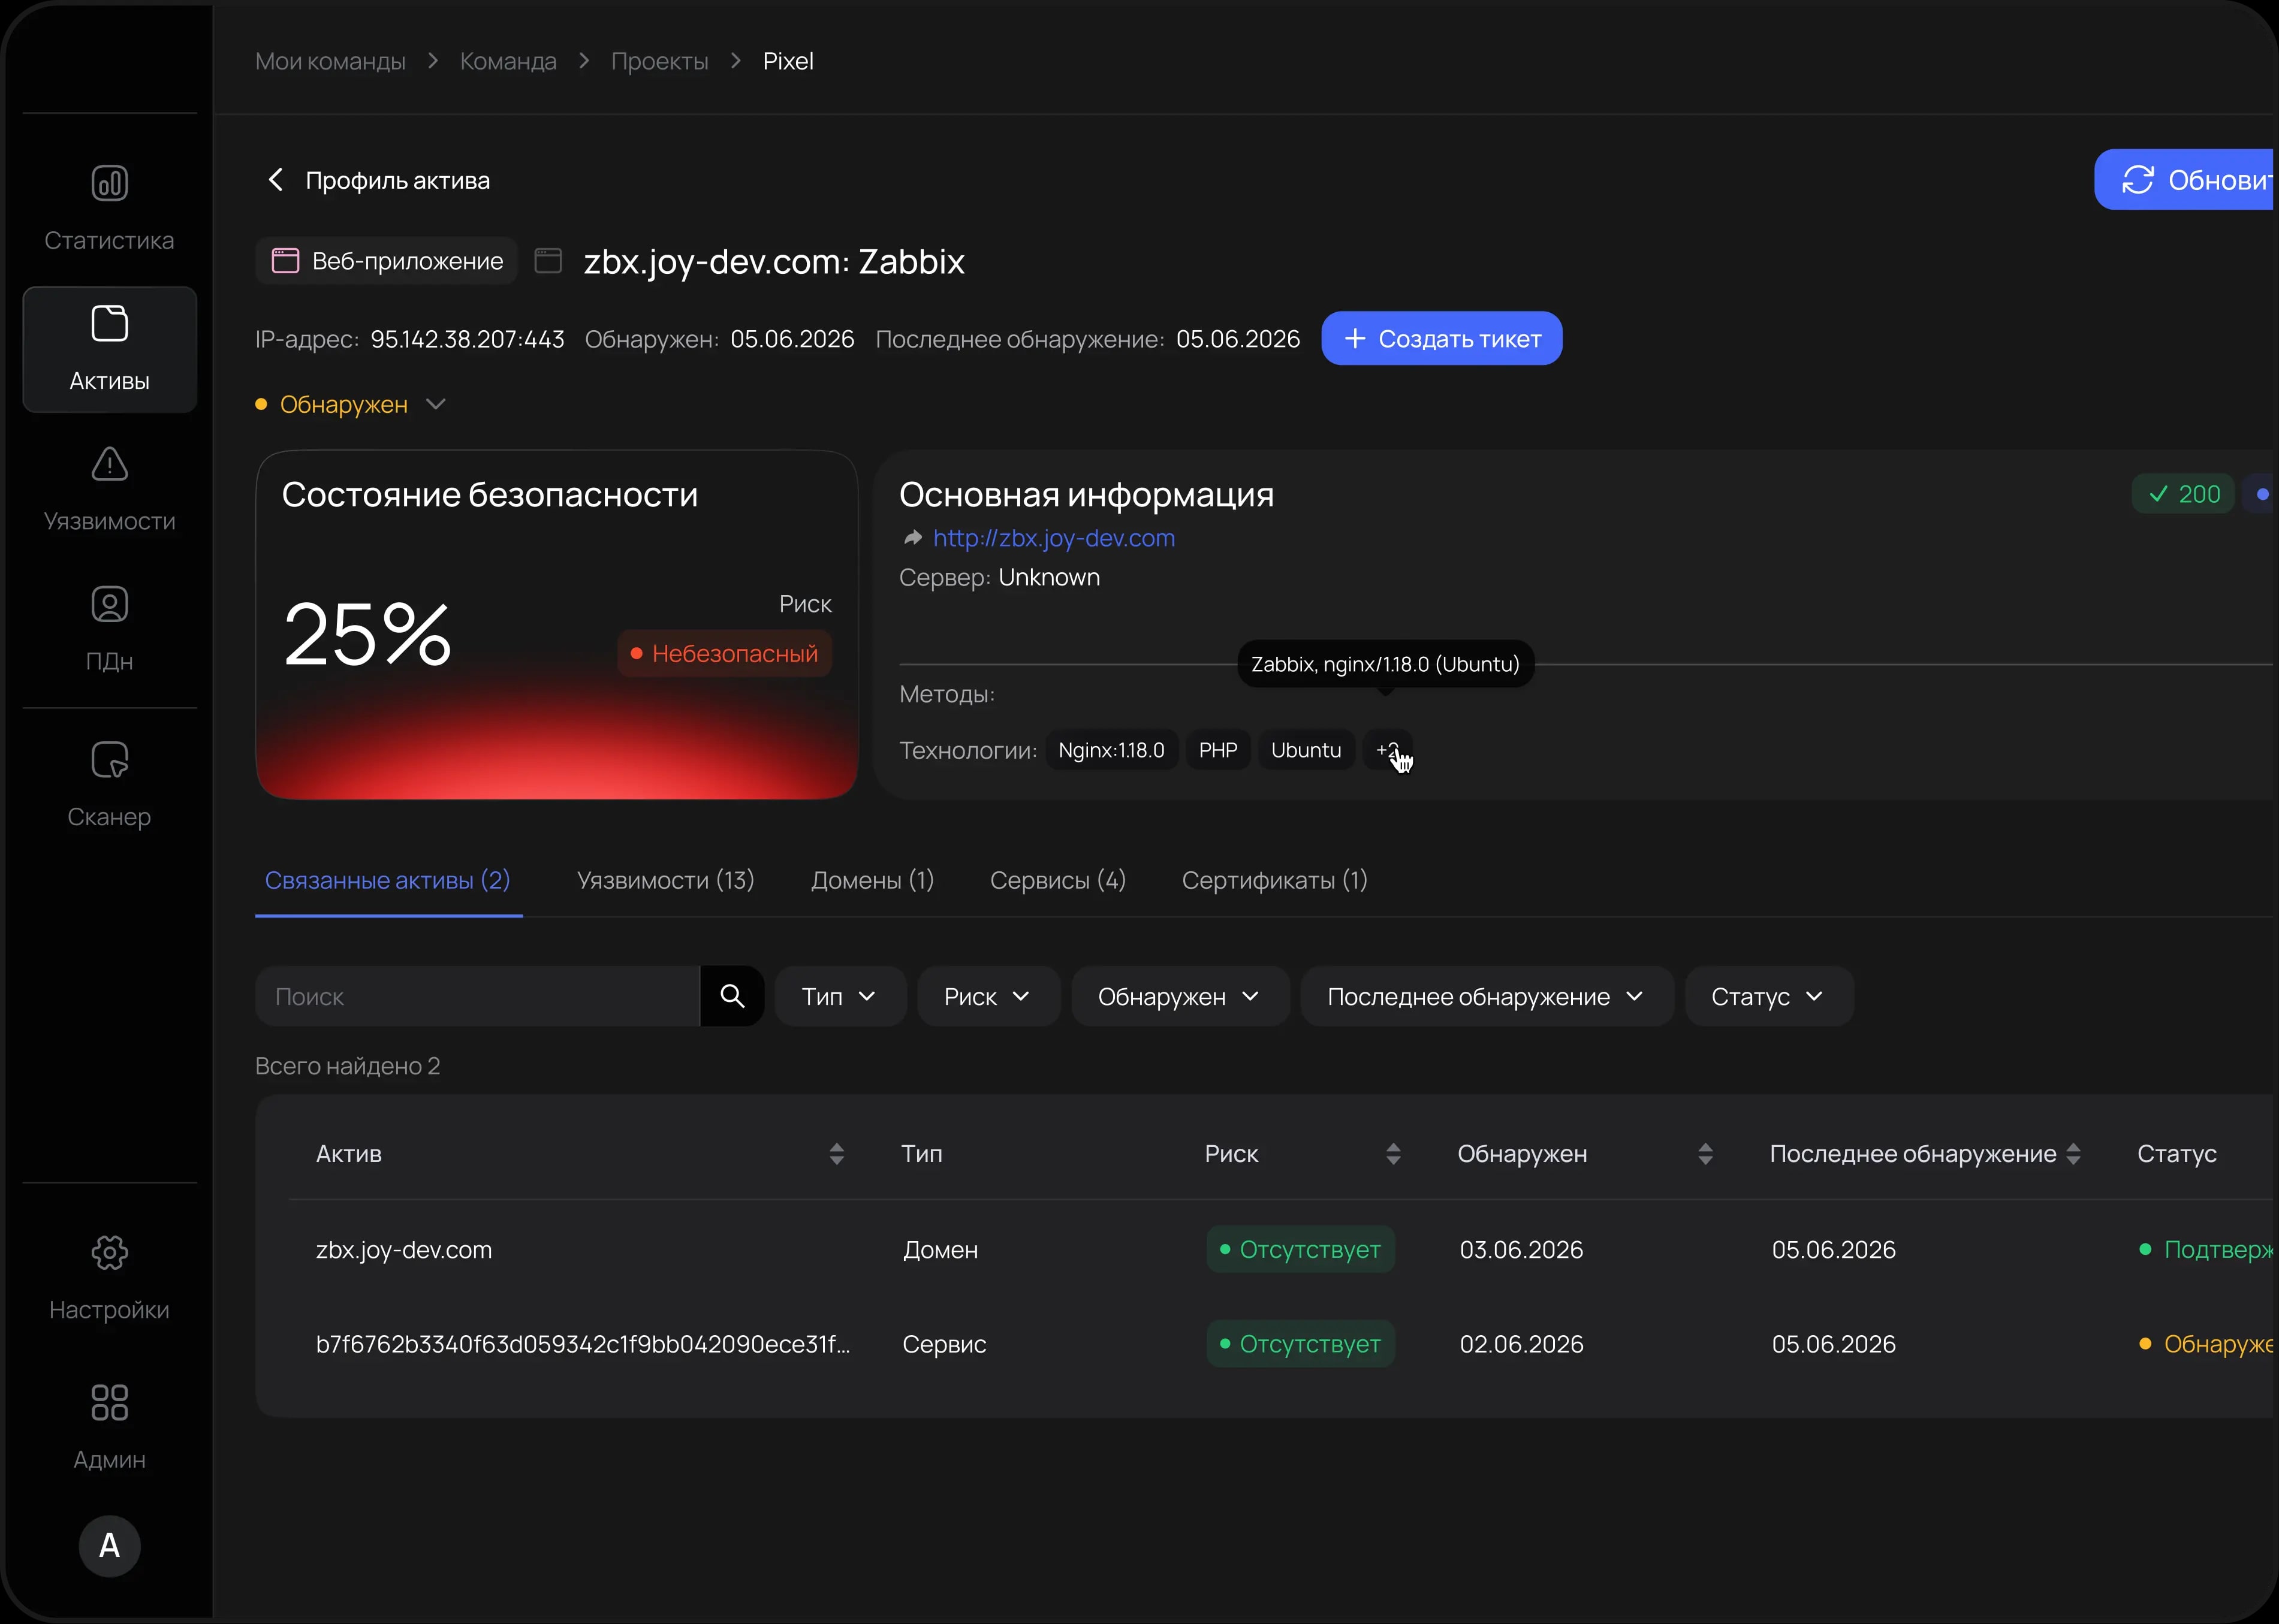
Обнаружение теневых ИТ-активов
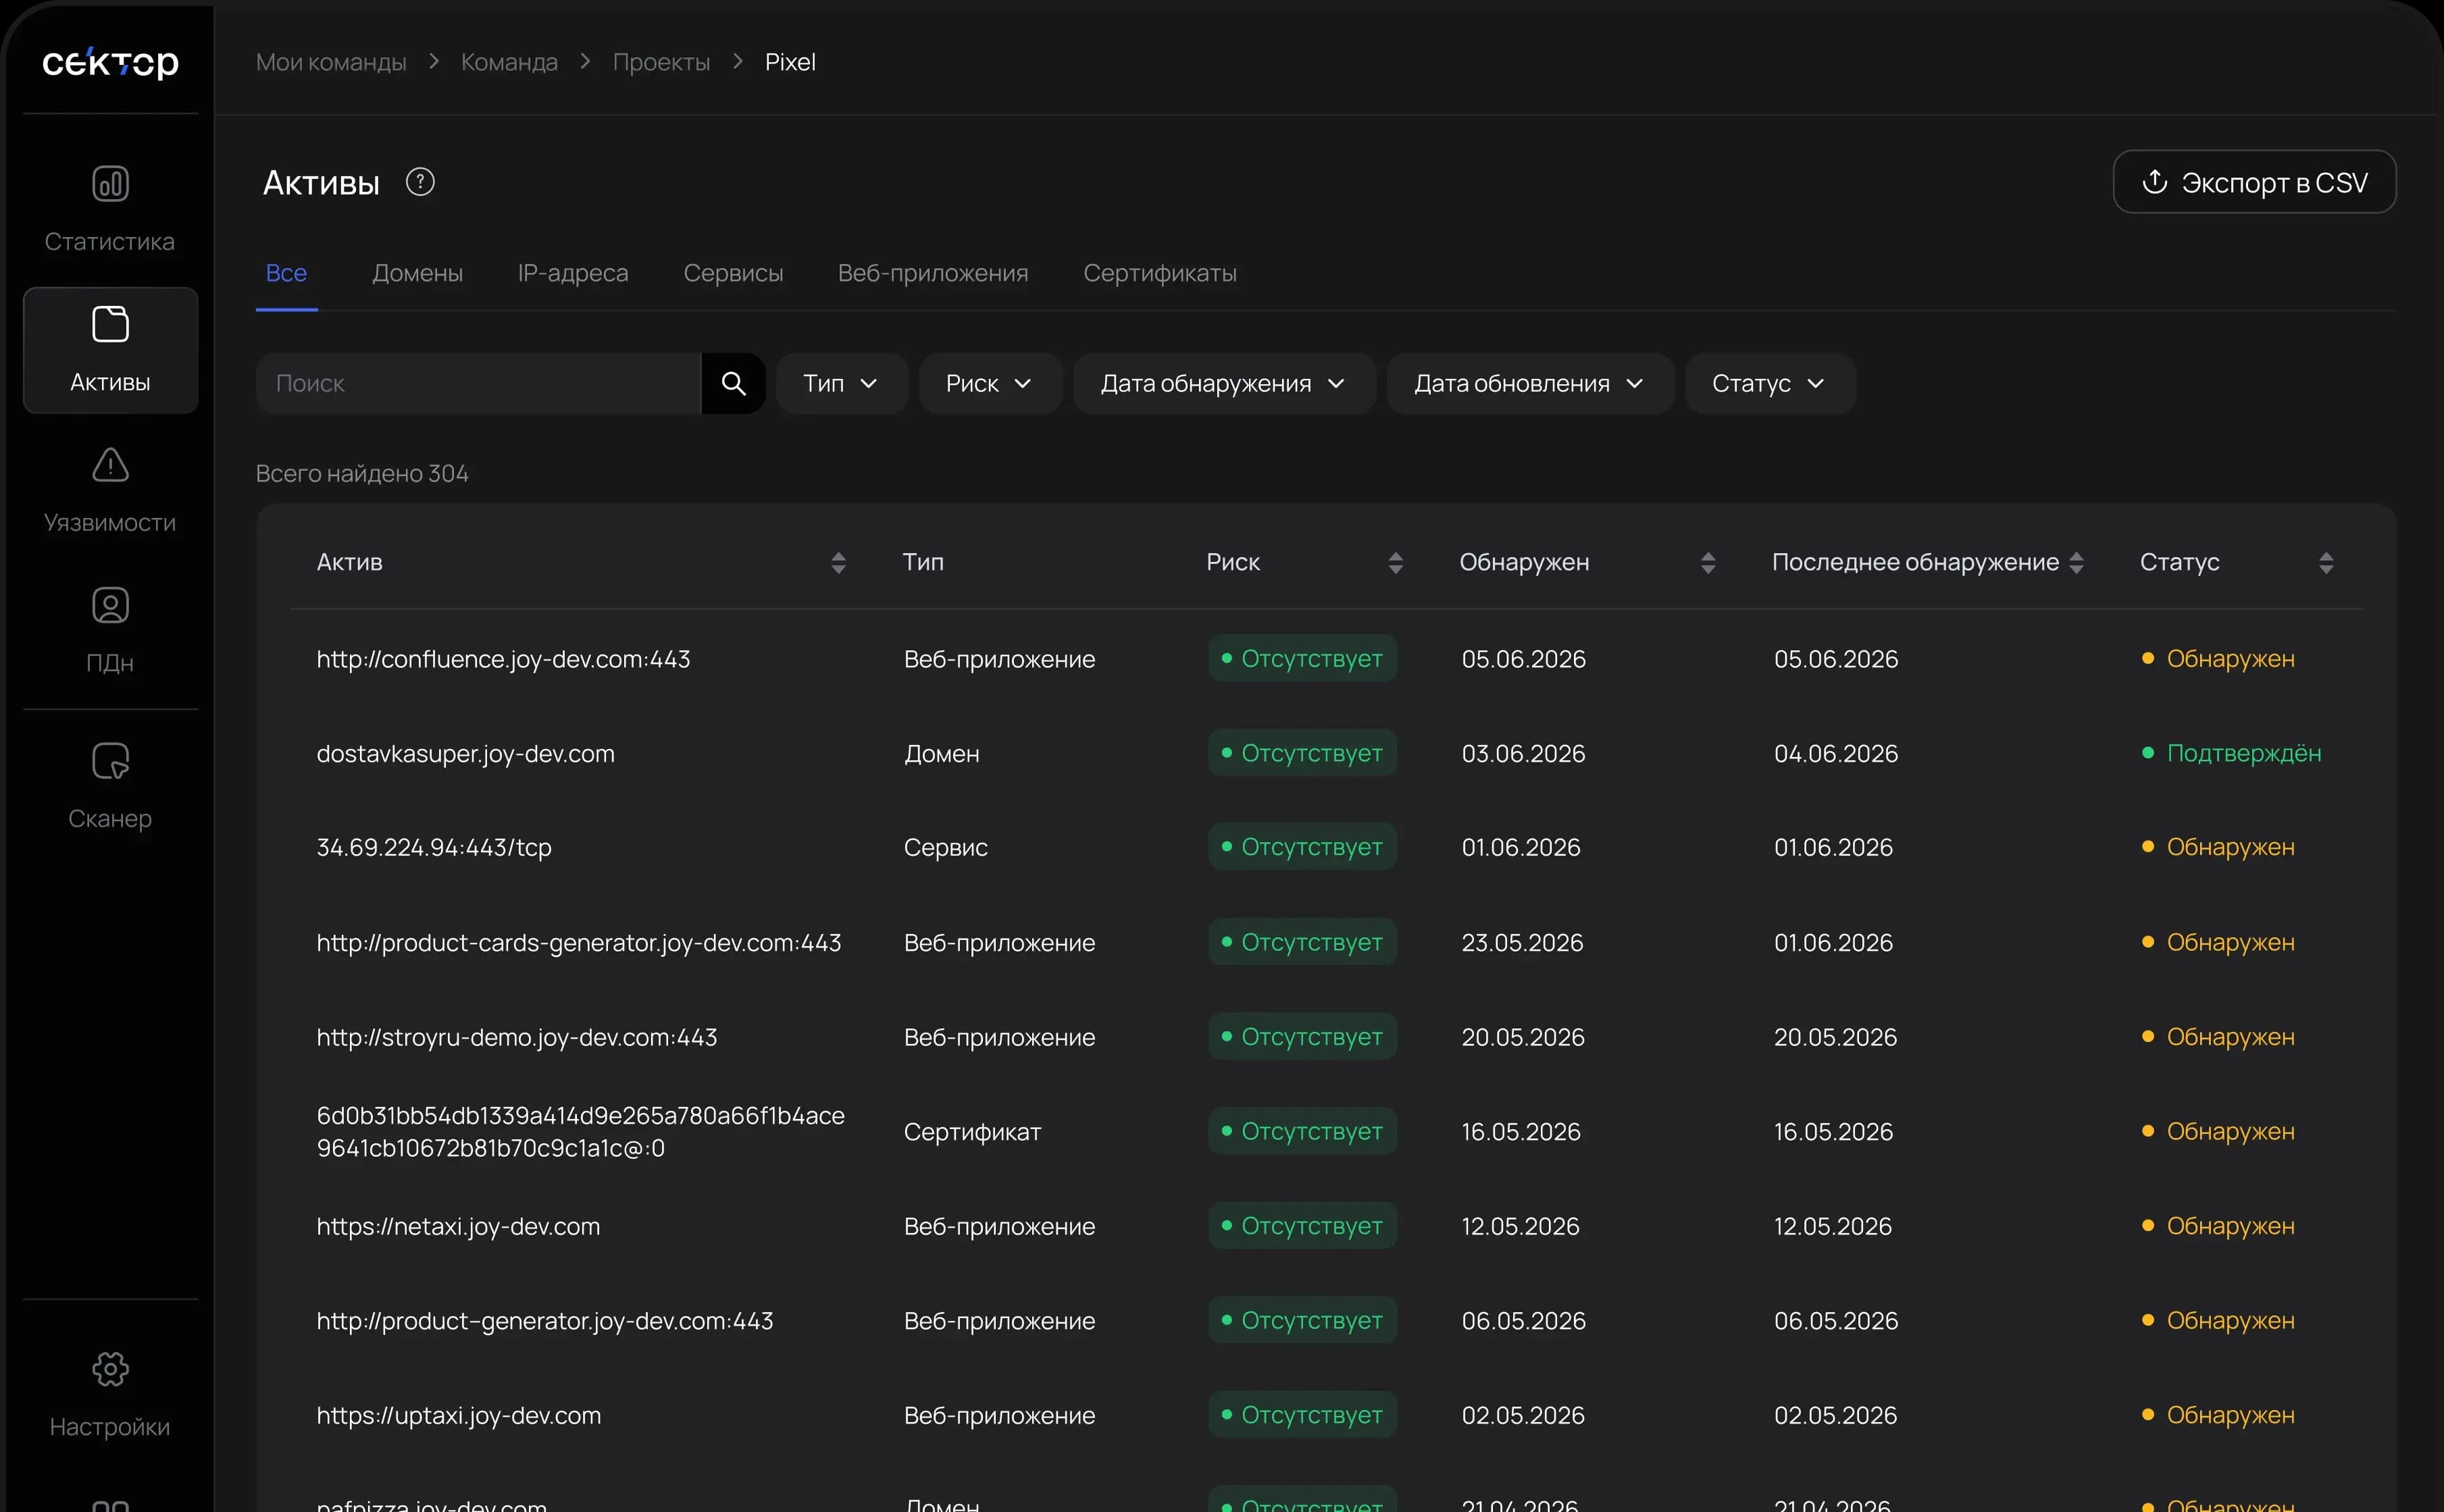
Автоматический поиск забытых тестовых стендов, открытых админ-панелей и поддоменов. Система находит ресурсы, о которых забыл IT-отдел, до того, как их найдут злоумышленники
Attack Surface Management (ASM)
СЕКТОР ASM показывает поверхность атаки и непрерывно контролирует внешние ИТ-активы. Развертывается в инфраструктуре организации — on-premise.
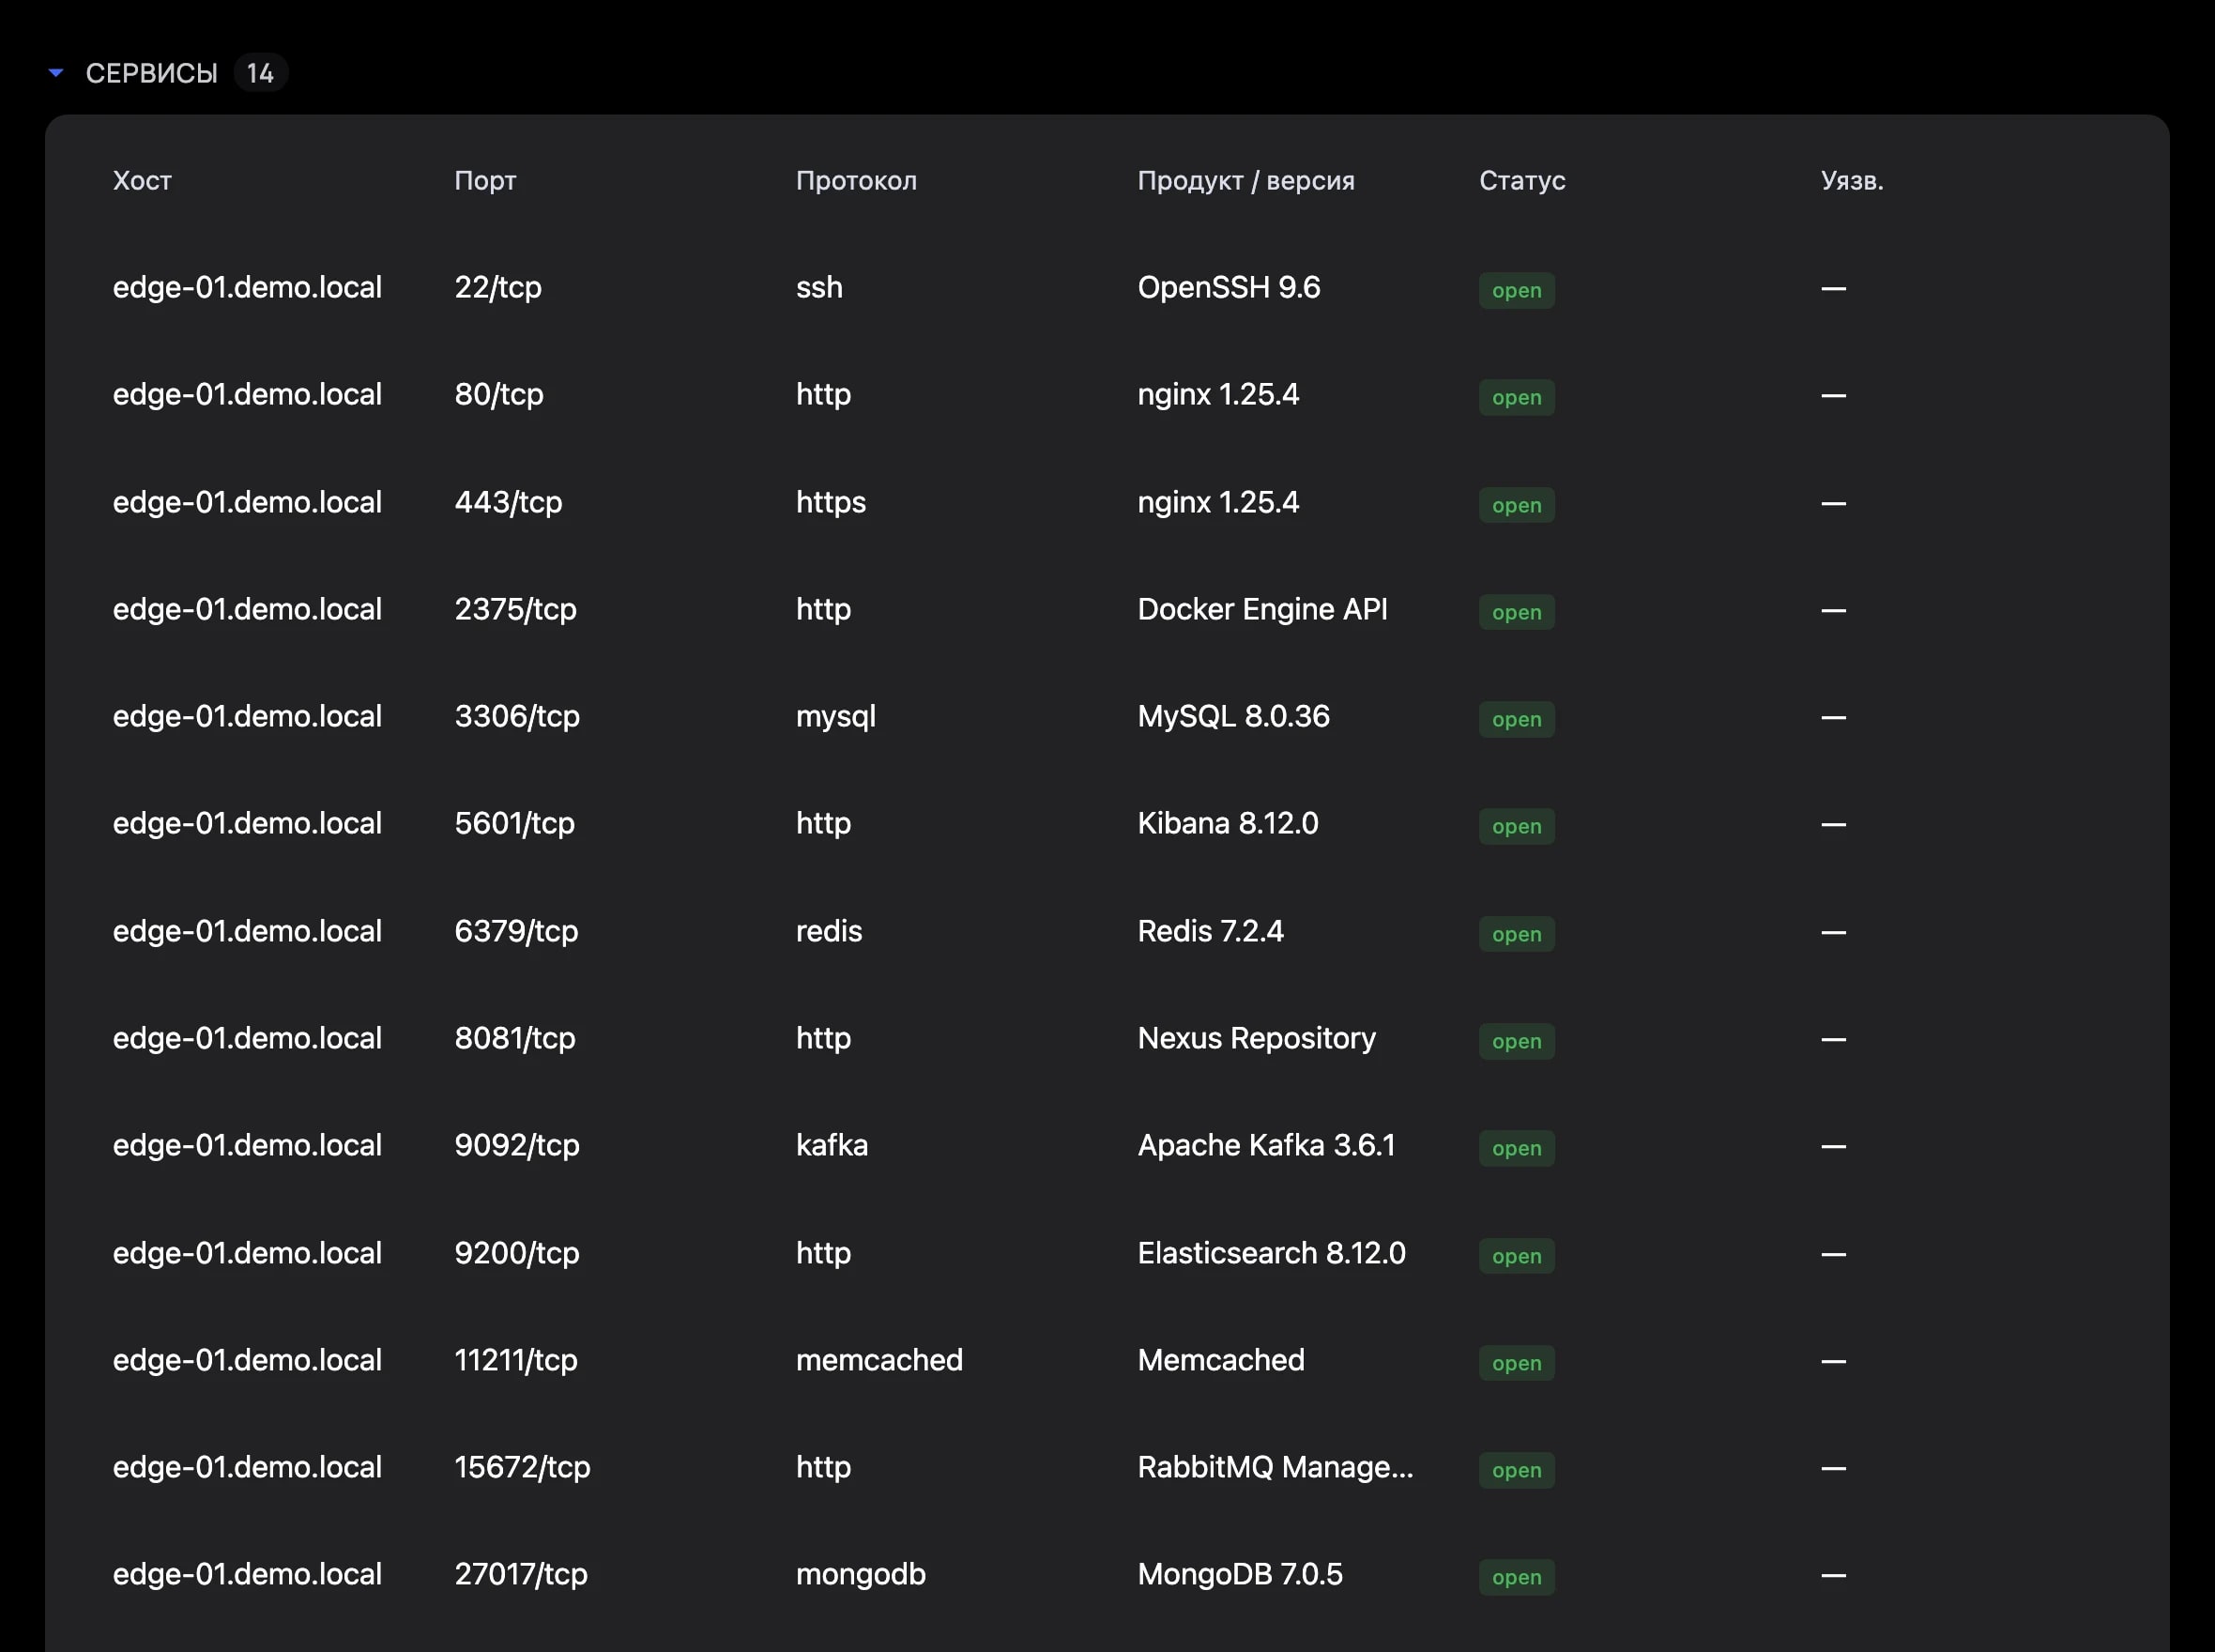
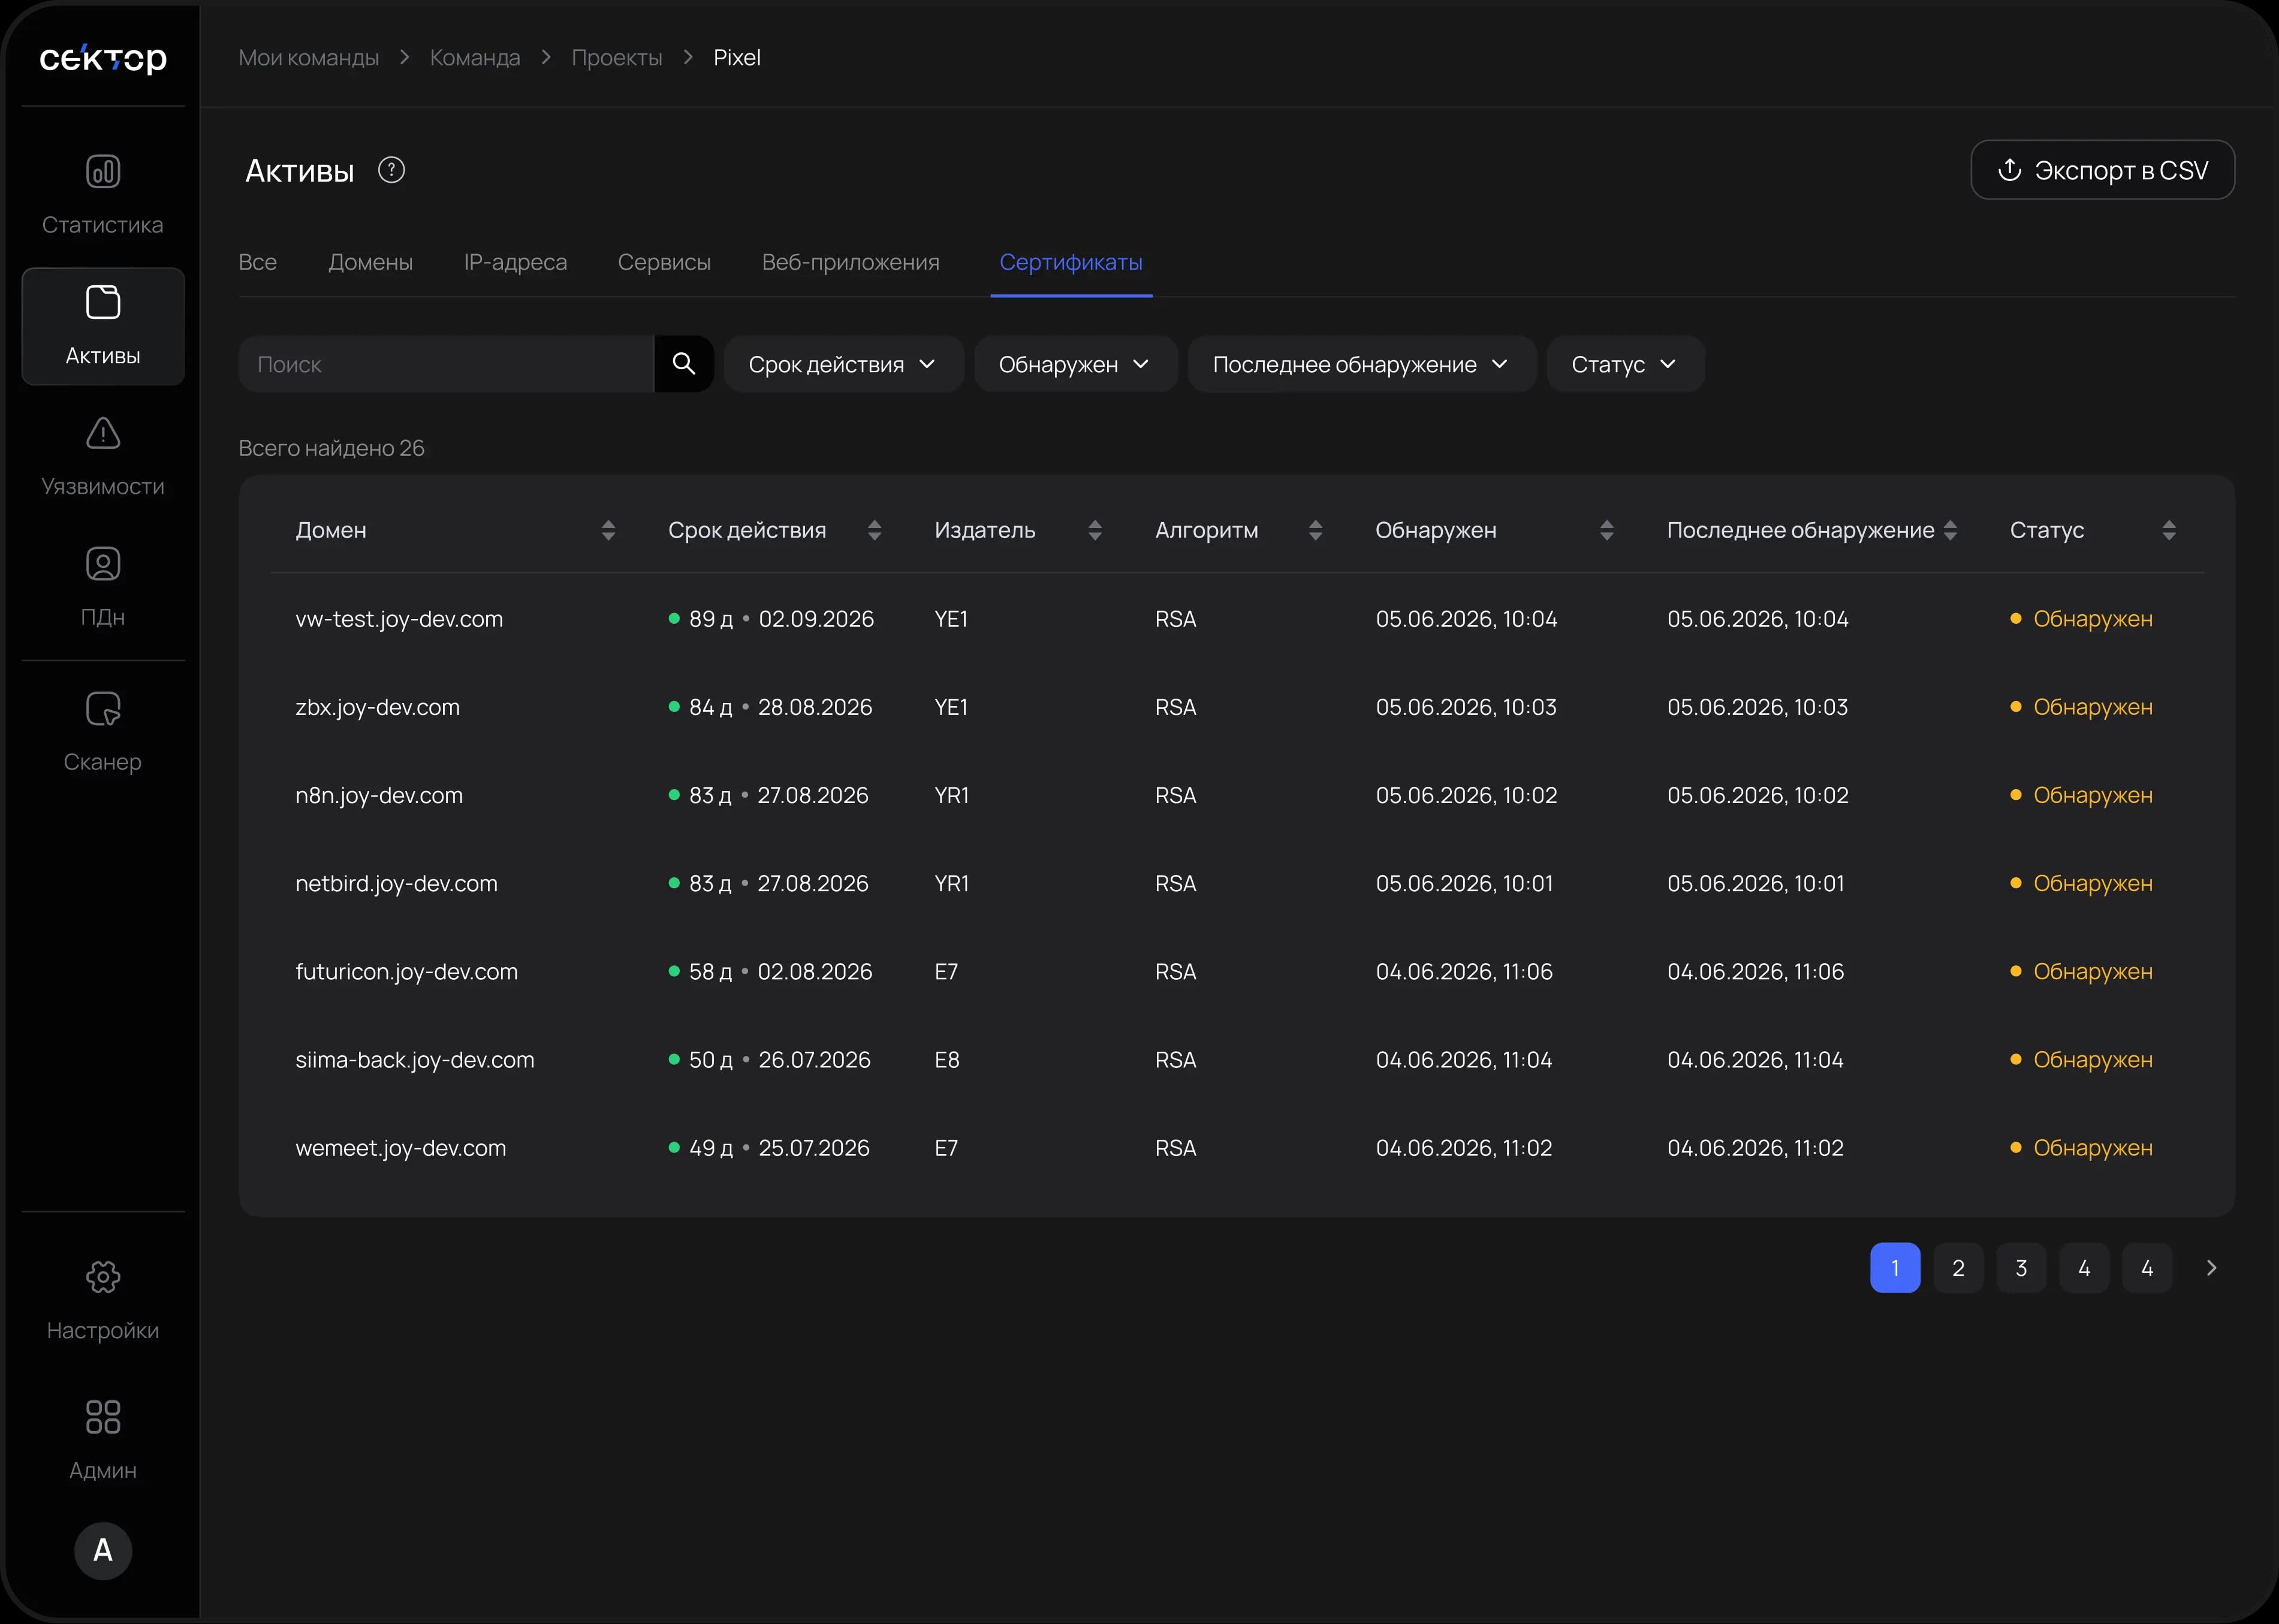
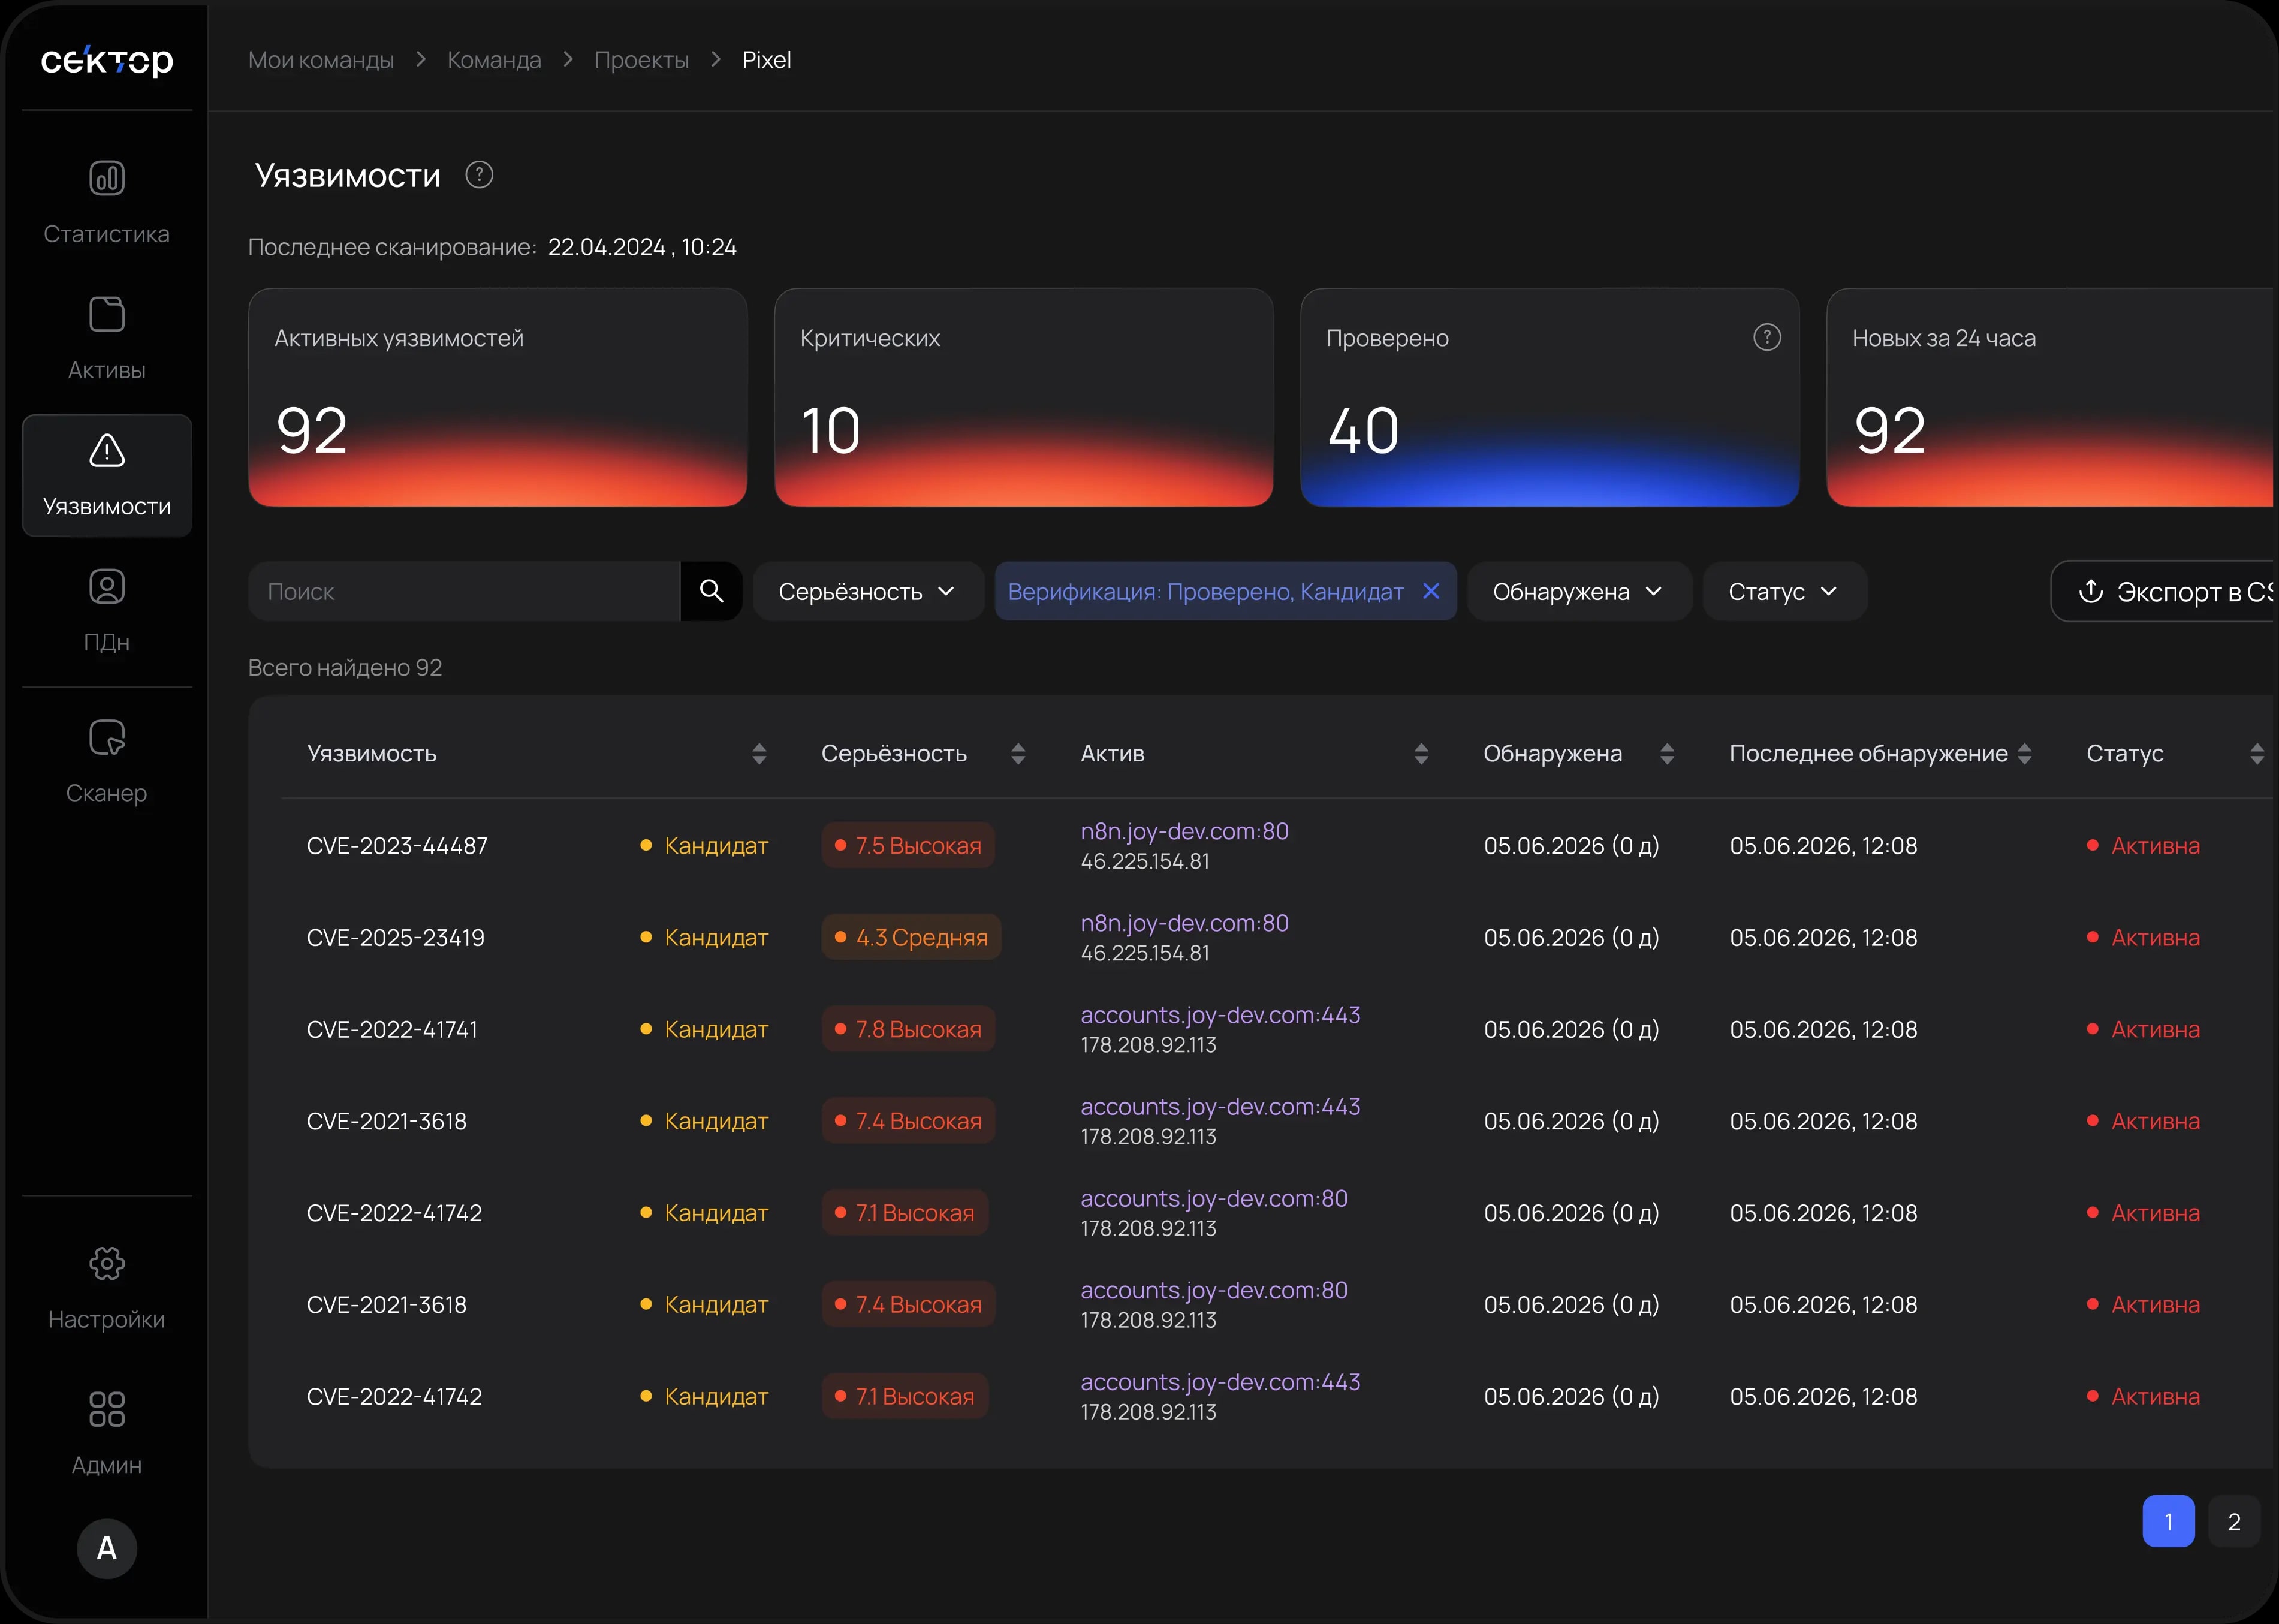
При появлении критической уязвимости СЕКТОР ASM помогает определить, какие внешние активы затронуты. Система сопоставляет сведения об уязвимости с актуальной картой сервисов и отдельно показывает подтвержденные находки. CVSS, EPSS и данные об эксплуатации помогают команде ИБ выбрать приоритет исправлений.
Управляющая компания получает единую систему автоматического контроля за всеми дочерними предприятиями. СЕКТОР ASM регулярно обходит внешние ресурсы каждого филиала, используя активные или только пассивные методы сканирования. Сканирующему узлу не нужны права root, поэтому мощность наращивается добавлением узлов, а периметр любого размера делится между ними без пропусков. Вся информация агрегируется в единый управленческий отчет
Непрерывный контроль криптографии на внешнем периметре: версии TLS, устаревшие алгоритмы шифрования, корректность сертификатов и цепочек доверия. Уязвимости сопоставляются с банком данных угроз ФСТЭК: у находки есть идентификатор БДУ, русское описание и меры по устранению, а у затронутого продукта видны номера Реестра российского ПО. Используется при подготовке к аудитам ФСТЭК, требований 187-ФЗ и регламентов ЦБ
Оставьте имя и номер — покажем, как СЕКТОР ASM автоматизирует контроль внешнего периметра, а СЕКТОР DRP отслеживает цифровые риски