Фаззинг без магии: как объяснить метод не-техническому руководителю
Когда команда говорит, что хочет «запустить фаззинг», руководителю легко услышать в этом обещание: инструмент найдёт уязвимости, а сервис станет безопаснее. Корректнее видеть в фаззинге другой тип работы. Это способ систематически подавать программе изменённые входные данные и наблюдать, как она ведёт себя на путях, которые обычные проверки могли не затронуть. Метод помогает находить ошибки; он не даёт заключения о безопасности всей системы.
Для управленческого решения важны не только сами находки, но и границы проверки. Что именно доступно фаззеру? Насколько хорошо подготовлена тестовая обвязка? Какие участки кода действительно были достигнуты? Кто разбирает результаты? Ответы на эти вопросы определяют ценность процесса гораздо точнее, чем одно число в отчёте.
Что именно делает фаззинг
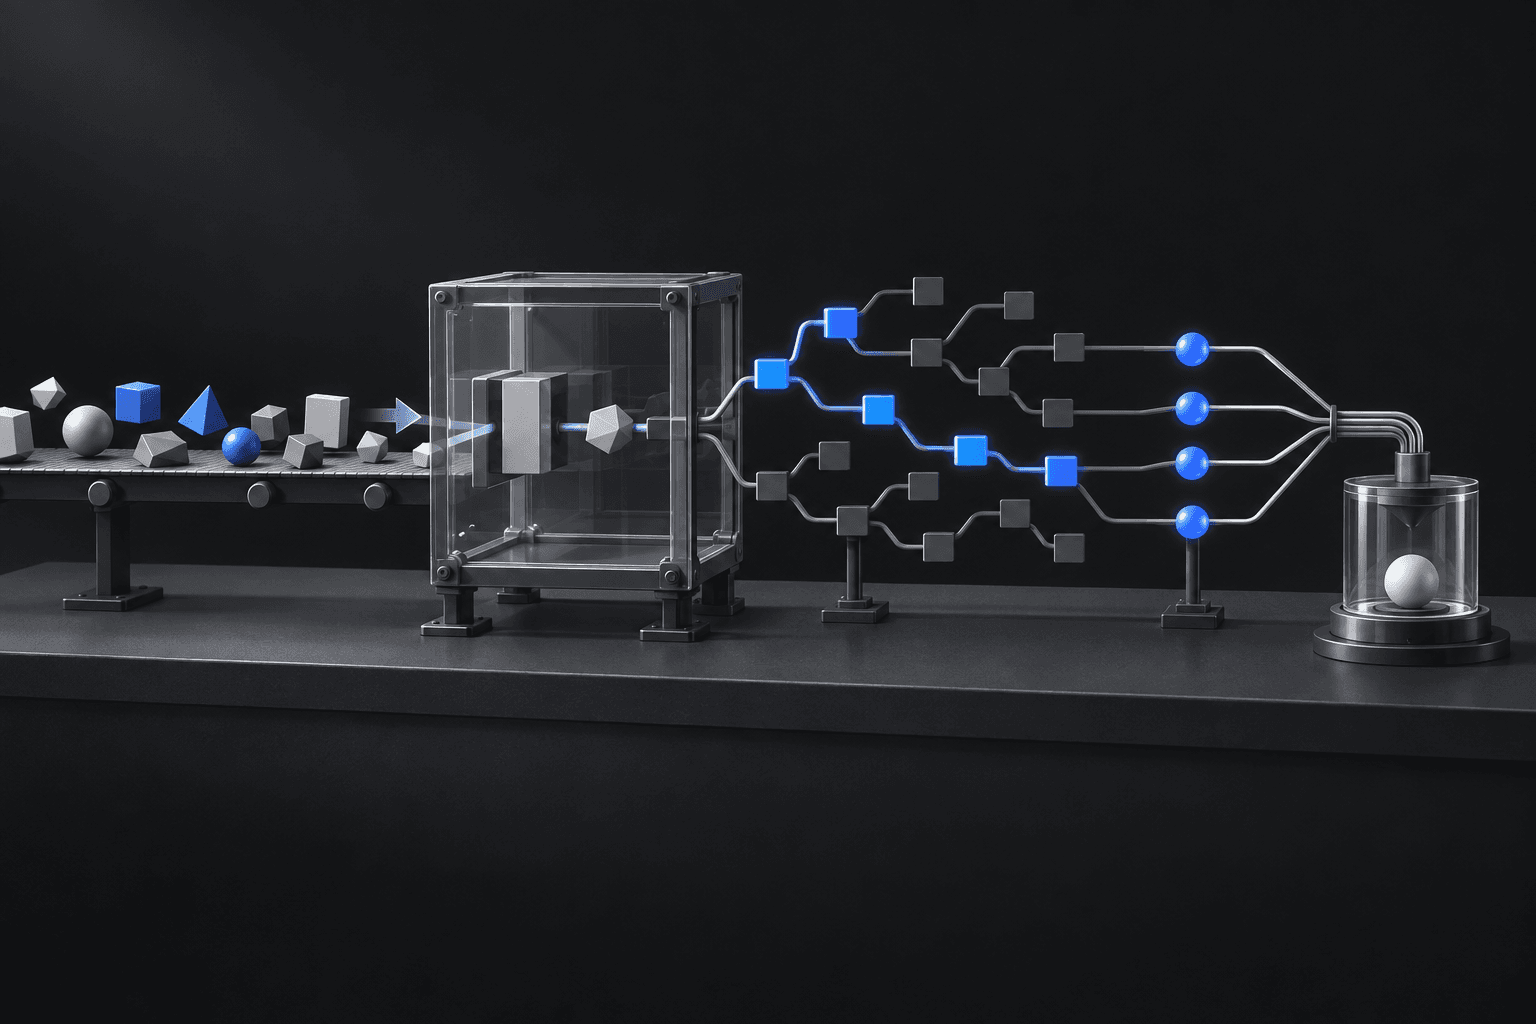
Фаззинг проверяет программу входными данными, которые намеренно отличаются от ожидаемых: содержат необычные сочетания полей, длины, последовательности или состояния. Цель не в том, чтобы перебрать все возможные варианты. Пространство входов обычно слишком велико. Метод ищет варианты, которые заставляют программу пройти по новым ветвям обработки или проявить сбой.
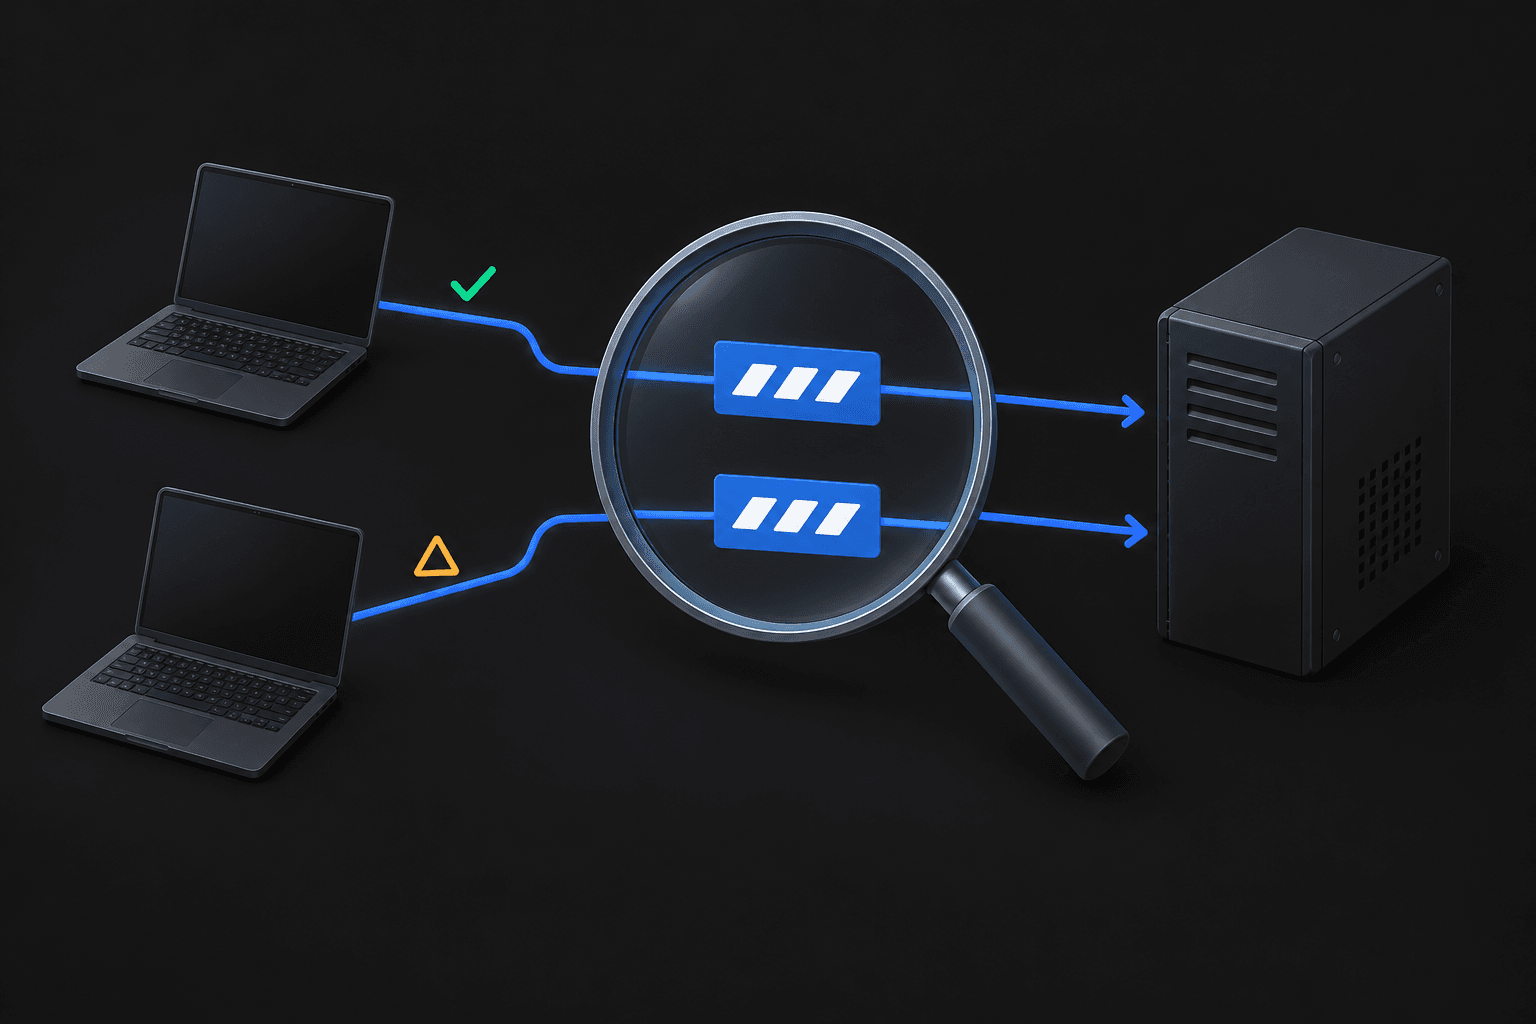
Особенно полезен фаззинг с управлением по покрытию кода. Покрытие здесь означает, какие участки программы были выполнены во время теста. Такой фаззер отслеживает достигнутый код и сохраняет входы, открывшие ранее не затронутый путь. Затем он изменяет их дальше. Получается цикл: новый вход ведёт в новый участок, этот вход остаётся в наборе, а последующие изменения продолжают исследование оттуда.
Это объяснение важно не только разработчикам. Оно показывает, почему результат зависит от того, куда вообще может попасть тест. Если проверка не достигает существенного обработчика, фаззер не получает возможности исследовать его поведение. Низкая активность может означать как отсутствие заметных проблем на доступном участке, так и то, что до нужной логики ещё не проложен путь.
Фаззинг способен выявлять программные ошибки, среди которых встречаются ошибки с последствиями для безопасности. Но найденная ошибка и оценка риска для конкретного сервиса — разные управленческие объекты. Первое возникает из наблюдаемого поведения программы. Второе требует контекста: где работает код, какие данные он обрабатывает, достижима ли проблема извне и как устроены компенсационные меры.
Почему покрытие не равно качеству защиты
Показатель покрытия полезен как карта пройденного маршрута, но не как сертификат качества. Он отвечает на узкий вопрос: какие участки кода выполнялись при данном наборе тестов. Из него нельзя напрямую вывести, что все важные сценарии проверены или что уязвимостей не осталось.
Руководителю стоит отделять три уровня разговора. Первый — охват: какие компоненты, интерфейсы и ветви обработки включены в работу. Второй — глубина: удаётся ли тестам доходить до интересующих состояний и ошибок обработки. Третий — разбор результатов: превращаются ли сигналы фаззера в понятные инженерам задачи. Пропуск любого уровня делает итоговый отчёт слабее, даже если запусков было много.
Тестовая обвязка, или harness, связывает фаззер с проверяемым кодом и задаёт, какие входы и состояния он способен исследовать. Её качество не является технической мелочью для отчёта. Обвязка определяет достижимость кода, а значит, и границы того, что команда вправе заключать по результатам. Поддерживать её, пересматривать покрытие и добавлять пути к недоступной логике приходится как часть инженерной работы, а не после получения красивых метрик.
Почему число сбоев не равно числу дефектов
Самая частая ошибка в управленческом чтении результатов — принять количество аварийных завершений за количество найденных дефектов. Один и тот же корень проблемы может проявляться множеством входов. Напротив, разные сбои могут выглядеть похожими, пока их не разберёт инженер.
Поэтому перед выводами нужен triage — разбор и классификация результатов. В него входят как минимум дедупликация, то есть объединение повторяющихся сбоев, и проверка того, что именно произошло. После такого разбора команда может отделить повтор одного дефекта от самостоятельных проблем, ложные сигналы от воспроизводимых случаев и определить очередность исправления.
Этот порядок меняет смысл отчёта. Большое число сбоев без разбора говорит скорее о размере очереди на исследование, чем о числе подтверждённых дефектов. Небольшое число сбоев не доказывает отсутствие проблем: возможно, охват ограничен или тестовая обвязка не достигает значимой логики. Полезный отчёт связывает результаты с охватом, состоянием обвязки и статусом разбора, а не сводит их к одному счётчику.
Какие вопросы задать команде
Фаззинг становится управляемым, когда руководитель может проверить ход работы по конкретным вопросам:
- Какие компоненты и интерфейсы входят в текущие границы проверки, а какие пока остаются вне них?
- Какие тестовые обвязки поддерживаются, какие участки кода они делают достижимыми и где видны пробелы?
- Как команда использует данные о покрытии: для наблюдения за тестами или для поиска недоступной логики и улучшения обвязки?
- Как устроены дедупликация и triage, кто подтверждает воспроизводимость и как результат превращается в задачу на исправление?
- Как в отчёте отделены аварийные события, уникальные причины, подтверждённые дефекты и исправленные проблемы?
- Какие ограничения проверки остаются существенными для решения о риске?
Это не перечень формальностей. Вопросы помогают определить, существует ли воспроизводимый процесс, в котором сигнал проходит путь от теста до инженерного решения. Если команда может показать только число запусков или число сбоев, картина ещё неполна.
Выводы
Фаззинг полезен руководителю не как обещание «проверить всё», а как наблюдаемый способ расширять исследование кода за пределы заранее придуманных сценариев. В фаззинге с управлением по покрытию новые входы ценны потому, что они открывают новые пути выполнения; поэтому охват и качество тестовой обвязки входят в саму логику метода.
Корректный вывод строится на связке из четырёх вещей: определённых границ проверки, достижимого кода, анализа покрытия и дисциплины triage. Сбои становятся управленческой информацией только после дедупликации и разбора. А результат фаззинга следует читать как основание для дальнейшей инженерной проверки и приоритизации, сохраняя в выводах границы того, что действительно было исследовано.